
Administração por IA: o novo plugin transforma uma conversa numa superfície privilegiada
A OpenAI anunciou em 25 de agosto um plugin de administração para ChatGPT Work e Codex capaz de consultar atividade e créditos, gerir membros e grupos, rever permissões e executar ações suportadas, incluindo aprovar ou negar pedidos de despesa. Segundo a empresa, a ferramenta herda o papel do utilizador, mostra o que mudou e permite rever ações de maior impacto antes de as aplicar.
- Data editorial
- 2026-08-25
- Âmbito
- Administração de workspaces de IA · identidade, autoridade e ações privilegiadas
- Natureza
- Edição diária publicada em 25 de agosto de 2026; factos verificados e ancorados a esta data
- Verificado
- 25 de agosto de 2026
Em resumo
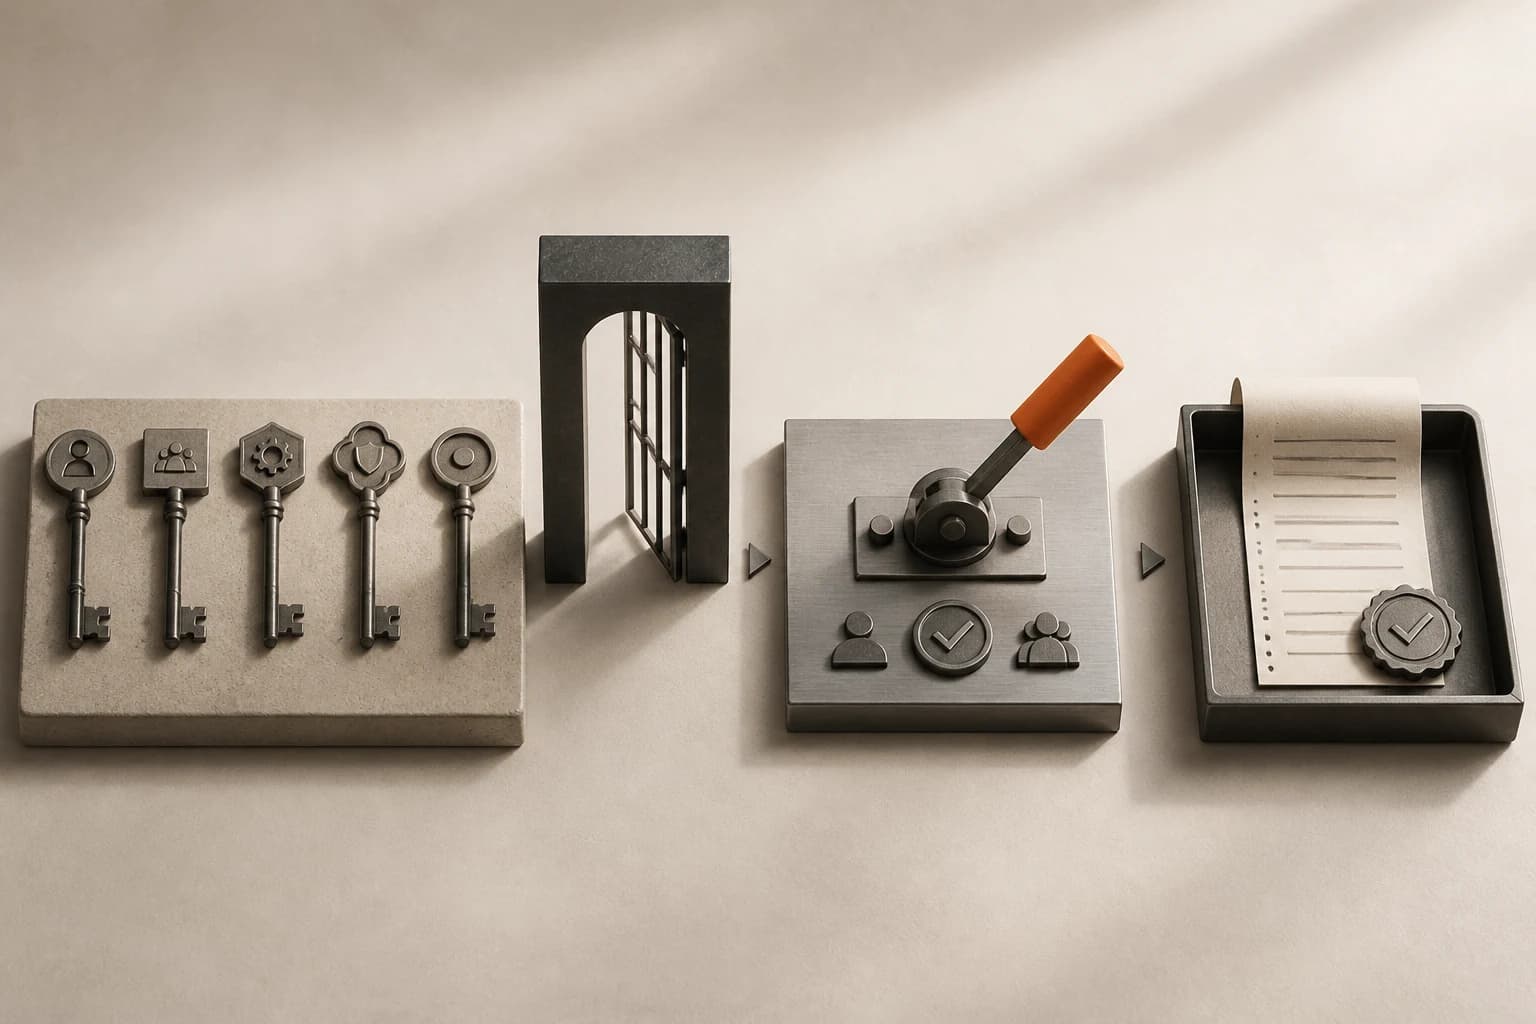
A OpenAI anunciou em 25 de agosto um plugin de administração para ChatGPT Work e Codex capaz de consultar atividade e créditos, gerir membros e grupos, rever permissões e executar ações suportadas, incluindo aprovar ou negar pedidos de despesa. Segundo a empresa, a ferramenta herda o papel do utilizador, mostra o que mudou e permite rever ações de maior impacto antes de as aplicar. Trate o plugin como uma nova consola privilegiada: separe leitura de escrita, exija confirmação para remoção de membros, alterações de acesso e despesa, e ligue cada execução à identidade humana, pedido original, política aplicada e resultado observado. Permissões corretas não bastam quando uma instrução ambígua, contexto contaminado ou automação recorrente pode multiplicar uma ação legítima sobre o conjunto errado; a conversa precisa de limites de âmbito, idempotência, pré-visualização e capacidade de interrupção.
- A lista oficial inclui leitura de adoção e uso, gestão de membros e grupos, permissões, limites e pedidos de despesa; não é apenas um assistente de consulta.
- Trate o plugin como uma nova consola privilegiada: separe leitura de escrita, exija confirmação para remoção de membros, alterações de acesso e despesa, e ligue cada execução à identidade humana, pedido original, política aplicada e resultado observado.
- inventariar cada ação suportada, efeito, população máxima, permissão exigida, aprovação e caminho de reversão.
- A adoção só passa quando um auditor consegue reconstruir quem pediu, o que o agente propôs, que confirmação ocorreu, que API foi executada, que objetos mudaram e como a ação foi revertida sem depender da memória da conversa.
O sinal e os factos que mudam a decisão
A OpenAI anunciou em 25 de agosto um plugin de administração para ChatGPT Work e Codex capaz de consultar atividade e créditos, gerir membros e grupos, rever permissões e executar ações suportadas, incluindo aprovar ou negar pedidos de despesa. Segundo a empresa, a ferramenta herda o papel do utilizador, mostra o que mudou e permite rever ações de maior impacto antes de as aplicar.
A lista oficial inclui leitura de adoção e uso, gestão de membros e grupos, permissões, limites e pedidos de despesa; não é apenas um assistente de consulta. A OpenAI afirma que o plugin não amplia o acesso do utilizador e converte instruções em ações estruturadas sujeitas a políticas e aprovações existentes; essa afirmação deve ser validada no tenant real.
NIST e OWASP tratam identidade de agente, autoridade, não repúdio e agência excessiva como problemas distintos: autenticar o operador não define sozinho o que a automação pode fazer. Permissões corretas não bastam quando uma instrução ambígua, contexto contaminado ou automação recorrente pode multiplicar uma ação legítima sobre o conjunto errado; a conversa precisa de limites de âmbito, idempotência, pré-visualização e capacidade de interrupção.
Janela operacional
- 08-25Sinal confirmado
A OpenAI anunciou em 25 de agosto um plugin de administração para ChatGPT Work e Codex capaz de consultar atividade e créditos, gerir membros e grupos, rever permissões e executar ações suportadas, incluindo aprovar ou negar pedidos de despesa. Segundo a empresa, a ferramenta herda o papel do utilizador, mostra o que mudou e permite rever ações de maior impacto antes de as aplicar.
- AGORAFixar o âmbito
A lista oficial inclui leitura de adoção e uso, gestão de membros e grupos, permissões, limites e pedidos de despesa; não é apenas um assistente de consulta.
- GATETomar a decisão
Trate o plugin como uma nova consola privilegiada: separe leitura de escrita, exija confirmação para remoção de membros, alterações de acesso e despesa, e ligue cada execução à identidade humana, pedido original, política aplicada e resultado observado.
- FECHOGuardar a prova
A adoção só passa quando um auditor consegue reconstruir quem pediu, o que o agente propôs, que confirmação ocorreu, que API foi executada, que objetos mudaram e como a ação foi revertida sem depender da memória da conversa.
Decisão, limites e condição de bloqueio
Trate o plugin como uma nova consola privilegiada: separe leitura de escrita, exija confirmação para remoção de membros, alterações de acesso e despesa, e ligue cada execução à identidade humana, pedido original, política aplicada e resultado observado.
Permissões corretas não bastam quando uma instrução ambígua, contexto contaminado ou automação recorrente pode multiplicar uma ação legítima sobre o conjunto errado; a conversa precisa de limites de âmbito, idempotência, pré-visualização e capacidade de interrupção.
Gate operacional
Uma resposta desconhecida mantém o item aberto e com responsável.
| Questão | Decisão | Prova |
|---|---|---|
| O ativo está no âmbito? | A lista oficial inclui leitura de adoção e uso, gestão de membros e grupos, permissões, limites e pedidos de despesa; não é apenas um assistente de consulta. | A OpenAI afirma que o plugin não amplia o acesso do utilizador e converte instruções em ações estruturadas sujeitas a políticas e aprovações existentes; essa afirmação deve ser validada no tenant real. |
| O risco altera prioridade? | Trate o plugin como uma nova consola privilegiada: separe leitura de escrita, exija confirmação para remoção de membros, alterações de acesso e despesa, e ligue cada execução à identidade humana, pedido original, política aplicada e resultado observado. | NIST e OWASP tratam identidade de agente, autoridade, não repúdio e agência excessiva como problemas distintos: autenticar o operador não define sozinho o que a automação pode fazer. |
| Pode a ação ser encerrada? | Permissões corretas não bastam quando uma instrução ambígua, contexto contaminado ou automação recorrente pode multiplicar uma ação legítima sobre o conjunto errado; a conversa precisa de limites de âmbito, idempotência, pré-visualização e capacidade de interrupção. | A adoção só passa quando um auditor consegue reconstruir quem pediu, o que o agente propôs, que confirmação ocorreu, que API foi executada, que objetos mudaram e como a ação foi revertida sem depender da memória da conversa. |
Execução e prova de conclusão
A execução deve começar por inventariar cada ação suportada, efeito, população máxima, permissão exigida, aprovação e caminho de reversão. Depois, testar em grupo sintético leitura, escrita, negação, pedido repetido, alvo ambíguo, instrução maliciosa e perda de sessão. O fecho exige ativar por função e vaga, com log exportável, revisão amostral e kill switch fora do próprio canal conversacional.
A adoção só passa quando um auditor consegue reconstruir quem pediu, o que o agente propôs, que confirmação ocorreu, que API foi executada, que objetos mudaram e como a ação foi revertida sem depender da memória da conversa.
- inventariar cada ação suportada, efeito, população máxima, permissão exigida, aprovação e caminho de reversão.
- testar em grupo sintético leitura, escrita, negação, pedido repetido, alvo ambíguo, instrução maliciosa e perda de sessão.
- ativar por função e vaga, com log exportável, revisão amostral e kill switch fora do próprio canal conversacional.
- A adoção só passa quando um auditor consegue reconstruir quem pediu, o que o agente propôs, que confirmação ocorreu, que API foi executada, que objetos mudaram e como a ação foi revertida sem depender da memória da conversa.
Fontes consultadas
Consultadas na data de atualização indicada.
Abre numa nova janela.- 01Introducing the Admin plugin for ChatGPT Work and CodexOpenAI · AI-OPENAI
- 02Identity and authority for software agentsNIST · GL-NISTAI
- 03AI Agent Standards InitiativeNIST · GL-NISTAI
- 04LLM06:2025 Excessive AgencyOWASP GenAI Security Project · GL-OWASPGENAI
- 05AI Risk Management FrameworkNIST · GL-NISTAI
- 06Cybersecurity Framework 2.0NIST · CY-NISTCSRC
Participar
Partilhe a análise. Acrescente contexto.
Divulgue a matéria no seu canal ou deixe uma observação ligada ao tema.
Comentários
A carregar a conversa.