
DORA: o registo de fornecedores TIC é um mapa de dependências, não uma folha de contactos
O artigo 28.º exige o registo de todos os acordos contratuais de serviços TIC e o Regulamento de Execução 2024/2956 fixa os modelos. O problema real em 2026 é manter chaves, relações e níveis da cadeia suficientemente completos para responder a supervisão e risco operacional.
- Natureza
- Obrigação jurídica da União Europeia para entidades financeiras abrangidas pelo DORA
- Modelo
- Regulamento de Execução (UE) 2024/2956 e recursos técnicos das ESAs
- Publicado e verificado
- 3 de agosto de 2026
- Atenção
- Escopo de entidade, consolidação e reporte deve ser confirmado com a autoridade competente e assessoria jurídica
Em resumo
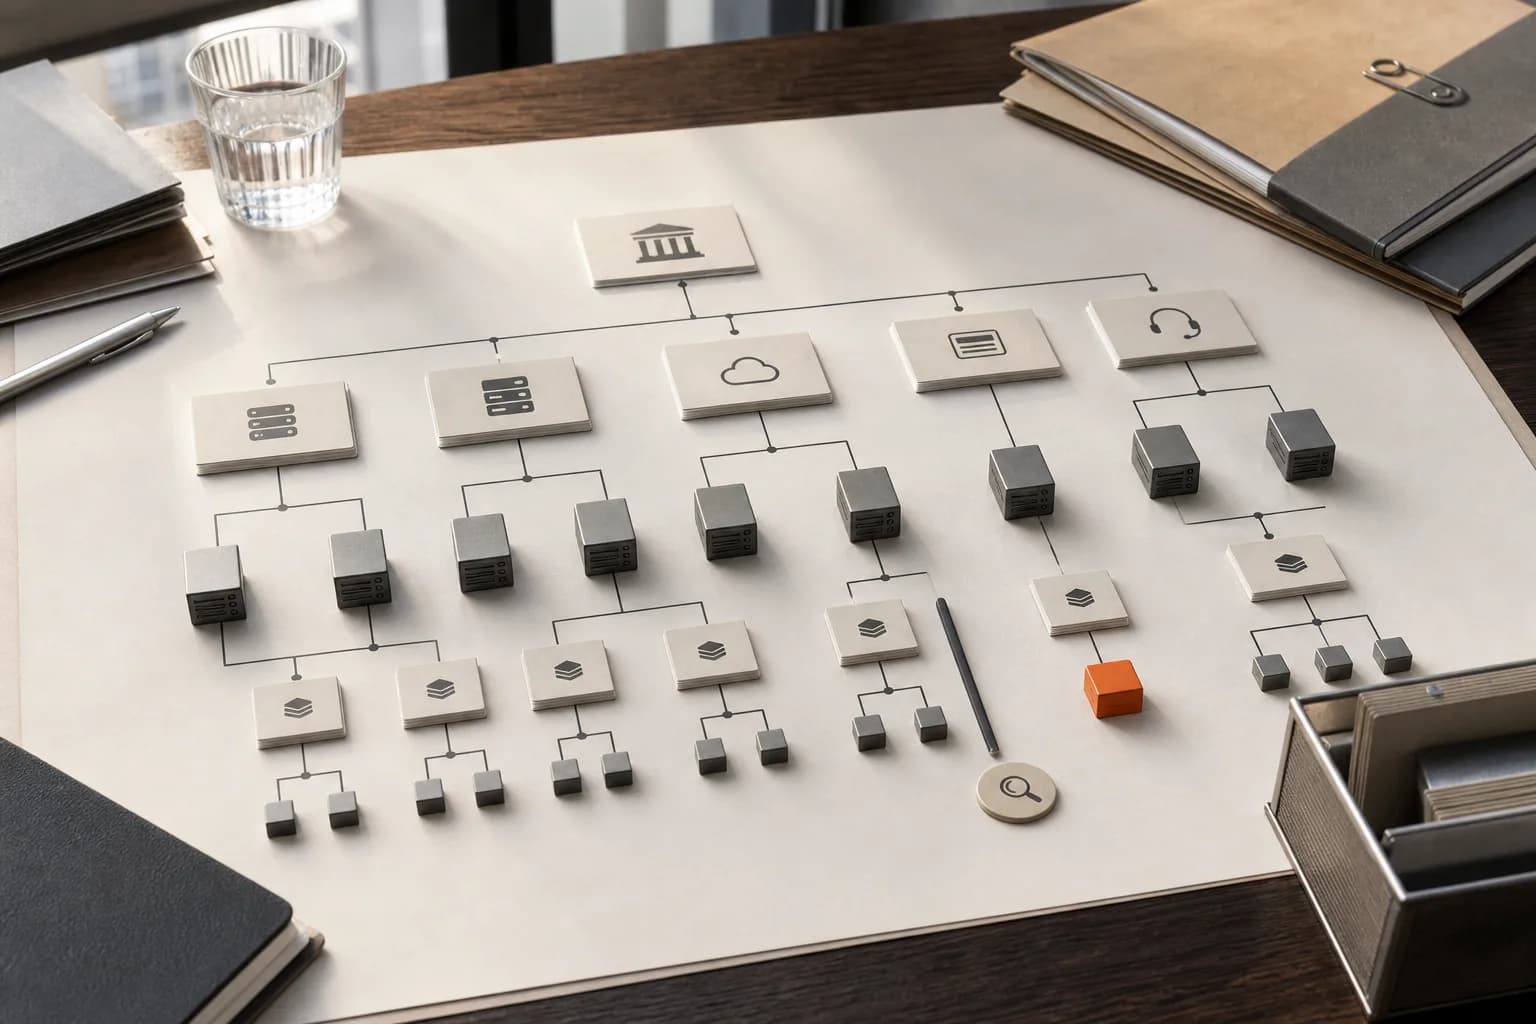
O registo de informação DORA liga entidades financeiras, entidades do perímetro de consolidação, contratos, serviços TIC, funções suportadas, prestadores diretos e subcontratantes. Uma linha por fornecedor não reproduz esse modelo. O desenho operacional precisa de identificadores consistentes, hierarquia de contratos, classificação de serviços, funções críticas ou importantes, países de prestação e armazenamento, dependências e controlos de qualidade antes de qualquer entrega à autoridade competente.
- O artigo 28.º, n.º 3, do DORA exige um registo de todos os acordos contratuais de utilização de serviços TIC aos níveis individual, subconsolidado e consolidado.
- O Regulamento de Execução 2024/2956 estabelece modelos normalizados e relações; não é seguro substituí-los por uma folha plana criada para compras.
- Prestador direto e subcontratantes precisam de níveis distintos, ligações ao contrato e identificadores coerentes ao longo dos modelos.
- Campos vazios, chaves duplicadas ou relações órfãs devem falhar a validação antes da submissão, mesmo quando um ficheiro consegue ser tecnicamente gerado.
Uma obrigação contínua, com um modelo relacional
O artigo 28.º, n.º 3, do DORA determina que as entidades financeiras mantenham e atualizem, ao nível individual, subconsolidado e consolidado, um registo de informação sobre todos os acordos contratuais relativos à utilização de serviços TIC prestados por terceiros.
O Regulamento de Execução (UE) 2024/2956 define os modelos normalizados. As tabelas representam entidades, ramos, contratos, prestadores, cadeia de fornecimento, serviços, funções, avaliações e estratégias de saída. A informação repete-se apenas onde o modelo exige e liga-se por chaves.
As Autoridades Europeias de Supervisão usam o registo para supervisão e para apoiar a designação dos prestadores terceiros críticos. Por isso, o ficheiro é simultaneamente inventário operacional, evidência de governação e objeto de reporte.
Ciclo de manutenção recomendado
A frequência interna é uma recomendação Velqory; prazos concretos de reporte dependem da autoridade competente.
- EVENTOAtualizar na origem
Novo contrato, renovação, cessação, mudança de serviço, função, prestador, subcontratante ou país gera alteração controlada.
- MENSALReconciliar
Comparar contratos, contas a pagar, inventário TIC, CMDB e lista de subcontratantes para detetar lacunas.
- TRIMESTRALValidar donos
Proprietários de contrato, serviço, função e risco confirmam relações e materialidade.
- ANTES DE REPORTARExecutar gates
Validar chaves, formatos, relações, enumerações, completude e versões do modelo técnico.
- APÓS ENTREGAGuardar prova
Arquivar versão submetida, validações, exceções, aprovações e resposta da autoridade.
Escolher o grão certo antes de preencher campos
Fornecedor, contrato e serviço não são sinónimos. Um prestador pode ter vários contratos; um contrato pode cobrir vários serviços; um serviço pode suportar múltiplas funções; e um contrato pode depender de vários subcontratantes. Colocar tudo numa linha cria repetições, omissões e relações impossíveis de validar.
O prestador que assina o acordo com a entidade financeira ocupa o nível 1 da cadeia. Os subcontratantes relevantes surgem em níveis superiores a 1 e devem ser ligados ao serviço e ao contrato apropriados. A classificação não é uma opinião sobre importância: representa posição na cadeia.
Mapa mínimo de objetos e donos
Use os modelos oficiais e a taxonomia técnica aplicável; esta matriz organiza a responsabilidade interna.
| Objeto | Chave operacional | Dono provável | Teste de qualidade |
|---|---|---|---|
| Entidade financeira | LEI e identificador interno | Company secretary / compliance | Perímetro e nível de consolidação confirmados |
| Acordo contratual | Referência única do contrato | Compras / jurídico | Datas, entidade signatária, prestador e hierarquia sem duplicados |
| Serviço TIC | Tipo normalizado e referência | Tecnologia / service owner | Serviço realmente prestado e país de prestação mapeados |
| Função suportada | Identificador de função | Negócio / continuidade | Criticidade, RTO/RPO e impacto coerentes com BIA |
| Prestador e cadeia | LEI, EUID ou identificador permitido | Third-party risk | Nível 1 direto; níveis seguintes ligados sem órfãos |
| Avaliação e saída | Referência ao acordo | Risco / serviço | Resultado datado, risco residual, alternativa e estado do plano de saída |
Identificadores e vazios: onde a qualidade falha primeiro
O regulamento de execução privilegia identificadores formais. Para pessoas coletivas, o modelo prevê LEI ou EUID nos contextos definidos; outros tipos de prestador seguem as opções do próprio anexo. Uma entidade não deve inventar um identificador diferente em cada sistema ou alterar o tipo para contornar uma lacuna.
A resposta final da EBA à Q&A 2024_7285 esclarece que campos que compõem uma chave primária não podem ficar vazios. Quando apropriado, deve usar-se a indicação prevista de não aplicável; noutros campos, a ausência pode ser tecnicamente aceite, mas continua a ser um problema de qualidade de dados.
Isto cria dois gates distintos: validade estrutural, que impede carregar um ficheiro incoerente, e qualidade material, que impede aceitar uma submissão incapaz de explicar risco, dependências ou cobertura.
Construir uma arquitetura de dados, não uma campanha anual
O registo degrada-se quando é montado apenas antes da entrega. Contratos mudam no jurídico, serviços mudam na tecnologia, faturas revelam fornecedores que compras não classificou, e subcontratantes surgem em anexos ou portais externos.
Defina uma fonte de autoridade por atributo e uma regra de reconciliação. Compras não deve decidir criticidade operacional; a CMDB não deve inventar termos contratuais; risco não deve manter sozinho a identidade jurídica. O produto final pode ser gerado a partir de várias fontes, mas cada campo precisa de dono e linhagem.
- Bloquear contratos TIC sem identificadores, serviço, dono e cláusula de subcontratação estruturáveis.
- Reconciliar prestadores com contas a pagar para encontrar contratos ou serviços fora do inventário.
- Ligar funções críticas ou importantes à análise de impacto e aos serviços que as suportam.
- Versionar taxonomia, regras, transformações e exceções usadas em cada submissão.
- Testar saída e substituição onde concentração, dados ou dependências tornam a migração material.
Fontes consultadas
Consultadas na data de atualização indicada.
Abre numa nova janela.- 01Regulation (EU) 2022/2554 — Digital Operational Resilience ActEUR-Lex · EU-EURLEX
- 02Commission Implementing Regulation (EU) 2024/2956 — register of information templatesEUR-Lex · EU-EURLEX
- 03Implementing technical standards establishing templates for the register of informationEuropean Banking Authority · EU-EBA
- 04Preparation for DORA application — reporting resourcesEuropean Banking Authority · EU-EBA
- 05Digital Operational Resilience Act overviewEuropean Banking Authority · EU-EBA
- 06Single Rulebook Q&A 2024_7285 — mandatory fields in the register of informationEuropean Banking Authority · EU-EBA
Participar
Partilhe a análise. Acrescente contexto.
Divulgue a matéria no seu canal ou deixe uma observação ligada ao tema.
Comentários
A carregar a conversa.