
Edição de 20/09: só migrar administradores quando a recuperação também está pronta
Uma chave registada não demonstra prontidão. Que provas permitem retirar o acesso antigo sem deixar a equipa bloqueada ou uma recuperação mais fraca aberta?
- Dia recuperado
- 2026-09-20
- Publicação real
- 2026-10-05
- Autoria
- Redação Velqory
- Verificação
- 05/10/2026 · Europe/Lisbon
- Natureza
- Análise retrospetiva publicada a 5 de outubro; não representa publicação original nessa data.
- Propostas operacionais
- Recomendações originais Velqory, não testadas; cenários hipotéticos, sem experiência interna ou resultados alegados.
- Condição de revisão
- Rever alterações de fornecedor, navegador, política de recuperação, integração ou equipa de administração; testar em ambiente autorizado.
Em resumo
Uma proposta de migração por percurso administrativo: acesso normal, reserva, recuperação e emergência com aceitação antes de alargar.
- Teste cada percurso administrativo, não apenas o login principal.
- Dê à recuperação um dono diferente do utilizador que pede o novo acesso.
- Não declare a migração concluída enquanto existirem alternativas não inventariadas.
A decisão é retirar o caminho antigo
O público desta edição é a equipa de identidade e os responsáveis por acessos privilegiados. A pergunta não é se a formação contra phishing deve continuar, mas que evidência permite migrar uma conta administrativa sem perder capacidade de recuperação. Esta análise retrospetiva não relata uma migração real nem um incidente ocorrido em 20 de setembro.
A ficha CISA de outubro de 2022 recomenda que administradores e outros alvos de elevado valor implementem ou planeiem migração para MFA resistente a phishing. É orientação técnica norte-americana, não um dever português aqui demonstrado. A prioridade proposta pela Velqory é começar por um percurso administrativo delimitado e conhecer os seus caminhos alternativos.
Não chamar resistente a qualquer segundo fator
A tabela da CISA distingue FIDO/WebAuthn e autenticação baseada em PKI de códigos de utilização única e notificações com correspondência numérica. Estas últimas continuam descritas como vulneráveis a phishing. Não use «tem MFA» como resposta suficiente à pergunta de migração.
O WebAuthn Level 2, Recommendation W3C de abril de 2021, descreve credenciais de chave pública delimitadas à relying party. Isso fundamenta a distinção de mecanismo, mas não valida a configuração do seu serviço. Este artigo não compara produtos nem afirma que uma credencial torna imune um utilizador, uma sessão ou todo o sistema.
Escolher um administrador e um serviço
Proposta original Velqory: escolha um serviço com equipa capaz de apoiar o piloto. Registe acesso pelo portal, ferramenta administrativa, dispositivo alternativo e eventual acesso de emergência. Exclua identidades de máquina deste exercício: precisam de análise própria, não de uma chave física atribuída artificialmente.
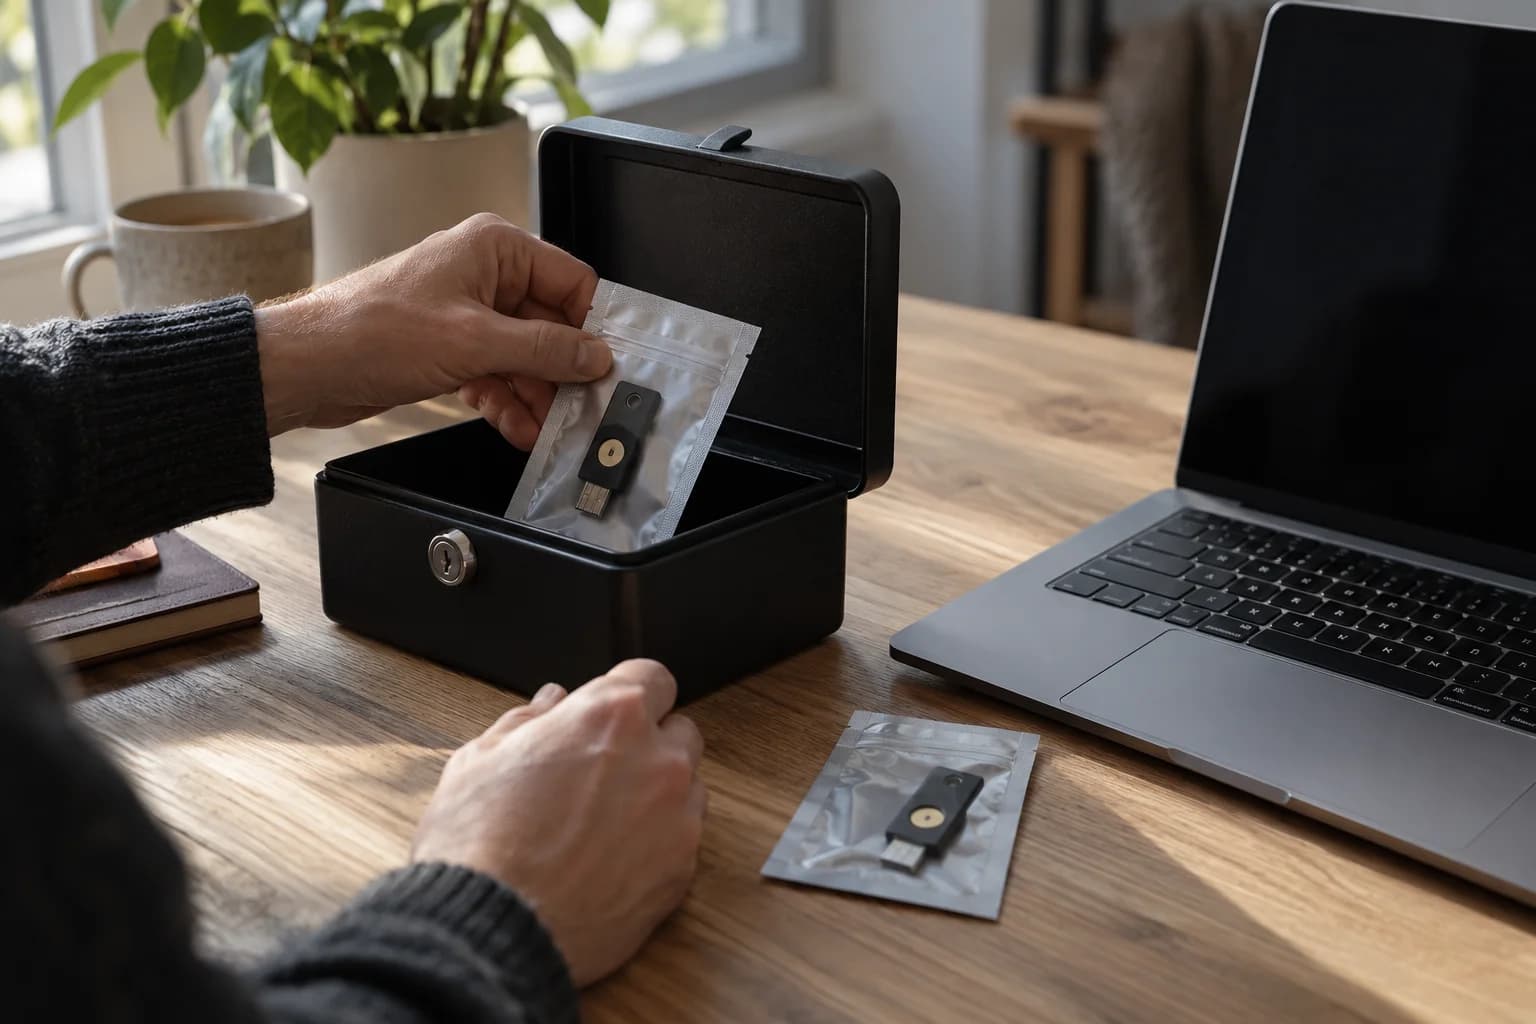
Antes de alterar o acesso normal, prepare um autenticador de reserva e uma recuperação autorizada. Escreva quem verifica identidade, quem aprova substituição e quem consegue observar a alteração. Não envie credenciais, códigos de reserva ou segredos para o dossiê; guarde identificadores de teste e resultados, com acesso limitado.
Prontidão para cortar o acesso anterior
Os testes abaixo são propostas não executadas, a adaptar à documentação do serviço. Use uma conta de ensaio e ambiente autorizado. A aprovação de uma linha não substitui as restantes; uma alternativa desconhecida deve produzir «não pronto», não uma migração silenciosamente parcial.
Aceitação por percurso administrativo
Não é um procedimento certificado nem uma garantia de segurança.
| Percurso | Responsável | Prova | Passa / falha |
|---|---|---|---|
| Acesso normal | Identidade | Resultado e política aplicada | Método exigido / apenas inscrito. |
| Reserva | Administrador de ensaio | Entrada com autenticador reserva | Funciona no âmbito previsto / depende do principal. |
| Perda do autenticador | Suporte e aprovador | Pedido, verificação e decisão | Identidade verificada / email basta. |
| Emergência | Responsável de segurança | Ensaio e alerta observado | Uso restrito e visível / exceção permanente. |
| Corte do legado | Dono do serviço | Revisão de todos os caminhos | Alternativas tratadas / portal sozinho. |
A chave perdeu-se durante uma ausência
Cenário hipotético: o administrador perde o autenticador e o suplente está ausente. O suporte recebe um pedido urgente para restaurar acesso por email. A pergunta do exercício é se consegue recuperar identidade com a regra aprovada, sem improvisar um método mais fraco que o acesso normal.
Se a equipa precisa de retirar a exigência de autenticação a todo o grupo para resolver um caso, o piloto falha o critério proposto. Registe o obstáculo e ajuste a recuperação antes de alargar. Uma exceção necessária deve ter âmbito, aprovador e condição de remoção, sem ser apresentada como mecanismo testado por esta redação.
Avançar apenas com uma decisão documentada
A CISA identifica sistemas incompatíveis e implementação faseada entre os obstáculos à migração. A nossa proposta é usar esses obstáculos como perguntas para o dono do serviço, sem presumir suporte atual de um fornecedor. Guarde versão da configuração e documentação consultada no momento do ensaio.
Decida continuar, corrigir recuperação ou adiar o corte de um caminho identificado com compensações aprovadas. A recomendação editorial é medir prontidão por acesso recuperável e alternativas governadas. O objetivo não é uma fotografia de chaves distribuídas: é uma conta administrativa cujo funcionamento e recuperação podem ser explicados sem depender de uma pessoa indispensável.
Fontes consultadas
Consultadas na data de atualização indicada.
Abre numa nova janela.Participar
Partilhe a análise. Acrescente contexto.
Divulgue a matéria no seu canal ou deixe uma observação ligada ao tema.
Comentários
A carregar a conversa.